برای بررسی امنیت یک وب سایت روش های مختلفی وجود دارد که در این مطلب با آن ها آشنا می شوید. از آنجا که برخی وب سایت ها ممکن است امنیت کافی نداشته باشند، اطلاع از این موارد؛ در حفاظت از اطلاعات شخصی شما قطعا کمک کننده خواهد بود.
روش های بررسی امنیت یک وب سایت
برای هر مدیر وب سایتی ضرورت دارد که امنیت بازدیدکنندگان خود را تامین کند ولی متاسفانه برخی از سایت های وب فاقد امنیت کافی هستند و ممکن است در یک وب سایت ناامن اطلاعات کاربر به سرقت رود، بدافزار پخش شده یا هرزنامه یا اسپم ارسال شود از این رو برای حفاظت از اطلاعات شخصی خود، اطمینان از اعتبار و امنیت یک وب سایت اهمیت پیدا می کند ولی این موضوع را چطور می توان اجرا کرد. با ادامه مطلب همراه ما باشید ما به شما روش های بررسی امنیت یک وب سایت را خواهیم گفت.
منظور از امنیت سایت چیست؟
امنیت شبکه، سرور، اینترنت، سیستم عامل؛ نرم افزار و بسیاری موارد دیگر نقش اصلی در فراهم کردن زیر ساخت امنیت سایت دارند. با فرض این که همه موارد پایه ای ذکر شده فراهم است و مشکلی در سایر موارد که امنیت تحت تاثیر آن ها قرار دارد به یک سری اقداماتی روی هر سایت احتیاج است که امنیت تامین شود.
از آنجا که بیشتر سایت های موجود در وب، به شکل پویا و دینامیک می باشند از این رو در این مطلب بر سایت های دینامیک که با سیستم مدیریت محتوا تولید شده اند تمرکز نموده و در مورد سایت های ایستا هم شرح مختصری خواهیم داشت. قابل ذکر است که موضوع امنیت یک وب سایت گسترده بوده و به بحث و بررسی زیادی نیاز دارد در اینجا سعی شده تا حدودی به مفاهیم و عناوین اشاره شوید.
موارد اهمیت امنیت سایت
همانطور که پیشتر ذکر شد امنیت سایت به مجموعه شرایطی گفته می شود که در آن سایت با وجود خدمات دهی مورد نیاز و معمول، دارای بالاترین ضریب امنیتی بوده و کمترین سطح آسیب پذیری ممکن را داشته باشد. امنیت سایت اهمیت زیادی دارد و می توان گفت موثرترین فاکتور ادامه فعالیت یک سایت، ثبات و اعتبار آن می باشد.
ولی متاسفانه برخی از مدیران و مسئولان سایت ها به امنیت کمتر اهمیت می دهند. این که سایتی هک نمی شود به این مفهوم نیست که امنیت آن تضمین شده است بلکه ممکن است روی یک سایت با ضعف های امنیتی، تلاشی جهت هک و نفوذ به آن صورت نگرفته است که اگر این امر رخ دهد قطعا سایت آسیب پذیر می شود.
اهمیت امنیت یک سایت هنگامی بیشتر مشخص می شود که سایت تحت حمله قرار بگیرد که نتیجه آن یا عدم موفقیت این حمله و یا آسیب پذیری سایت خواهد بود. در صورتی که موارد امنیتی سایت رعایت نشود، امکان هک و نفوذ به آن بیشتر می شود. البته باید اشاره کرد که حتی با وجود انجام و پوشش موارد امنیتی، هر سایتی ممکن است در هر زمان و موقعیتی مستعد حملات و آسیب پذیری ناشی از حملات باشد.
نوع و روش های هک و نفوذ آنقدر گسترده است که مقابله در برابر همه آن ها به اقدامات بسیار جدی و دائمی نیاز دارد. از این رو بهتر است در ورد به یک وب سایت همواره امنیت آن را بررسی کنید که در ادامه به روش های آن اشاره می شود.
۱. چک کردن URL مرورگر
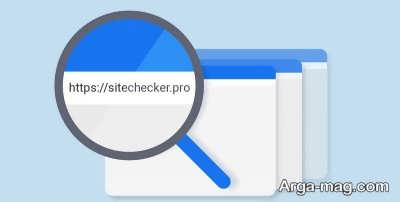
می توان گفت مهم ترین روش بررسی امنیت یک وب سایت این است که URL مرورگر خود را چک کنید. دقت به آدرس یک وب سایت اهمیت زیادی در اعتبار و امنیت یک سایت دارد. آدرس یک وب سایت امن باید با https شروع شده نا با http.
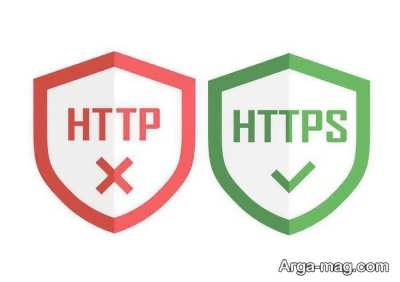
وجود .s در آخر http مخفف کلمه safe یا امن می باشد و از اتصالات SSL بهره می گیرد. SSL فناوری امنیتی استاندارد برای برقراری یک پیوند رمزگذاری شده میان سرور و مرورگر می باشد که سبب می شود اطلاعات کاربرد پیش از ارسال به سرور رمزگذاری گردد.
۲. تهیه هاست سایت از شرکت های معتبر
این که سایت روی هاست امنی میزبانی می شود بسیار اهمیت دارد. از این رو هاست سایت خود را از شرکت های معتبر و قابل اعتماد تهیه نماید. استفاده از سیستم های امنیتی مانند آنتی ویروس، آنتی اسپم، آنتی شل، فایروال سخت افزاری و نرم افزاری و کانفیگ اصولی و حرفه ای سرور نقش اساسی در مواجه با حملات را بر عهده دارند. به طور کلی امنیت سایت به همه عوامل ذکر شده بستگی دارد که امنیت هاست هم اهمیت بسیاری دارد.
۳. از اینترنت امن و مطمئن استفاده کنید.
ارتباط بین سایت ها و کاربران، اغلب دو سویه بوده و این ارتباط توسط اینترنت صورت می گیرد. جهت ثبت نام، ورود و بسیاری از موارد باید درخواستی از سوی کاربر به سایت فرستاده شود تا سایت پاسخ مناسب برای آن درخواست را ارائه دهد. به طور مثال هنگام ورود به یک سایت، اگر در مسیر درخواست (از رایانه تا سایت یا برعکس) شنودی صورت گیرد، اطلاعات کاربری فرد به راحتی مورد سرقت قرار می گیرد.
حال اگر این موضوع در سطح بالاتری برای مدیر سایت رخ دهد، یک فاجعه خواهد بود. برای پیشگیری از این کار باید از یک ارتباط امن و تا حد امکان محدود شده استفاده کرد. بهره گیری از اینترنت عمومی که با کنترل و محدودیت امنیتی خاصی همراه نیست، می تواند بسیار خطرناک بوده از این رو دقت کنید که حتی در استفاده از اینترنت شخصی هم باید اقدامات امنیتی مناسب را انجام دهید.
با توجه به این که در کشور عموما از اینترنت ADSL و هدایت آنها توسط مودم و روتر صورت می گیرد و اتصال بیشتر دستگاه ها توسط وای فای انجام می شود، باید تمهیدات خاصی برای پیشگیری از هک وای فای اندیشیده شود. مواردی مانند محدود سازی مودم به مک آدرس دستگاهها، فعال کردن فایروال مودم، غیرفعال نمودن wps و … .
۴. از رمز عبور قوی استفاده کنید.
یکی از نکاتی که همه با آن اتفاق نظر دارند ولی متاسفانه کمتر به آن اهمیت می دهند استفاده از رمز عبور قوی و محافظت از آن می باشد. پسورد مناسب و قدرتمند باید بیشتر از ۸ کاراکتر داشته و تلفیقی از حروف بزرگ و کوچک و اعداد و کاراکترهای خاص نظیر @، !، % و مواردی این چنینی باشد.
مورد دیگر تغییر و محافظت از رمز است. اطلاعات حساس را باید به طور مطمئنی محافظت نمود. خوشبختانه سیستم هایی نظیر بیت لوکر و شبیه آن می توانند از اطلاعات حساس مراقبت نماید. مورد دیگر تغییر دوره ای رمز عبور یا پسورد است که باید در بازه های زمانی مشخصی به تغییر آن اقدام کرد.
ضمنا در نوار آدرس هر پنجره ای که به وارد کردن پسورد نیاز دارد، باید علامت قفل حضور داشته و به شکل قفل بسته باشد نه باز.
۵. از سیستم عامل و نرم افزار معتبر و اصلی استفاده کنید.
این مورد برای همگان قابل درک می باشد که استفاده از سیستم عامل و نرم افزارهای معتبر و اصلی امنیت بالاتری با نسبت به حالت معکوس خواهد داشت. دقت کنید که ممکن است در منابع غیر اصلی در هسته یا بخشی از سیستم عامل و نرم افزار مورد استفاده تغییراتی ایجاد شده باشد و احتمال دارد این تغییرات به جهت سوء استفاده، تخریب و جاسوسی و … صورت گرفته باشد.
به این ترتیب تشخیص و پیشگیری از این مشکل بسیار دشوار خواهد بود و توصیه می شود در امنیت سایت حتما بررسی کنید که از سیستم عامل و نرم افزارهای معتبر و اصلی برای یک وب سایت استفاده می کنید و به هیچ وجه از نسخه های کرک شده و مشابه آن استفاده نداشته باشید.
۶. از آنتی ویروس و فایروال بروز و قدرتمند استفاده کنید.
این مورد نیز یکی از اساسی ترین مواردی است که یک وب مستر باید به آن پایبند باشد. حتی با وجود حصول همه موارد ولی اگر از آنتی ویروس و فایروال قوی، بروز و معتبر و اصل استفاده نشود، مشکلات امنیتی ایجاد می شود. در این باره محصولات امنیتی خوبی ارائه شده اند که می توان از بین آن ها به شرکت های kaspersky, eset اشاره نمود.
۷. سطح دسترسی مناسب اطلاعات تعیین شود.
اینکه سطح دسترسی مناسب به ویژه برای فایل هایی که حاوی محتوای کلیدی (اطلاعات دیتابیس) می باشند را تعیین کنید بسیار ضرورت دارد. در این مورد باید به هر فایل سطحی از دسترسی داده شود که فقط وب سرور شخصی فایل بتواند اطلاعات درون فایل کانفیگ را بخواند و به جز آن ها به هیچ طریق دیگری قابل خواندن و نوشتن نباشد.
۸. از مسیر ورود به مدیریت سایت حفاظت شود.
توصیه می شود از قابلیت حفاظت از مسیر ورود به مدیریت سایت بهره بگیرد. این کار برای تامین امنیت سایت حائز اهمیت بوده و گاهی اوقات محافظت اساسی ایجاد می شود. تصور کنید اگر هکر به طریقی نام کاربری و رمز عبور کاربر را به دست آورده باشد با این کار می توان از مشاهده مسیر مدیریت توسط هکر ممانعت کرد.
همانطور که ابتدای مطلب اشاره شد امنیت سایت صد درصد نبوده ولی با انجام این کارها می توان تاحدودی از بروز مشکلات امنیتی جلوگیری نمود و در حقیقت با انجام و تامین درست امنیت سایت می توان در شرایط بحرانی روی اقدامات اجرا شده حساب باز کرد و تجربه هم ثابت کرده با کانفیگ صحیح امنیتی بیشتر ضعف های دیگر پوشانده می شود.
۹. فقط از منبع اصلی فایلی را دریافت کنید.
متاسفانه علت عمده تحت خطر قرار گرفتن امنیت بیشتر سایت ها عدم رعایت اصل دریافت سیستم مدیریت محتوا، قالب و افزونه فقط از منیع اصلی می باشد. ساختار فایل ها به سادگی قابل تغییر است و امکان دارد با بدافزار، شل، اسپمر و … ترکیب شوند. از این رو هر فایلی را از منبع اصلی آن دریافت کنید در غیر این صورت ممکن است فایل مستعد و حاوی انواع بدافزار باشد. به این ترتیب یکی دیگر از موارد مهمی که در بررسی امنیت یک وب سایت باید به آن توجه شود همین اصل می باشد.
۱۰. آدرس فیزیکی کسب و کارها چک شود.
آدرس فیزیکی هر کسب و کار یکی از اولین قسمت هایی است که می توان توسط آن، امنیت یک وب سایت را بررسی کرد. بدون شک هر کسب و کار، فروشگاهی جهت نمایش محصولات خود داشته و در جایی مستقر و فعالیت می کند. اگر در وب سایت دارای آدرس باشد، می توان مطمئن شد که در صورت بروز مشکل به آنجا مراجعه و مورد را پیگیری کرد. اما اگر در سایت آدرسی ثبت نشده باشد، احتمال دارد آن کسب و کار وجود خارجی ندارد.
قابل ذکر است اگر با ورود به یک سایت با تعداد زیادی پنجره بازشو روبرو شدید بهتر است سریعا همه آن ها را بسته و از سایت مورد نظر خارج شوید.
۱۱. به هشدارهای نا امن مرورگر توجه کنید.
یکی از نوآوری های گوگل، ارائه هشدار ناامن می باشد تا بیشتر فضای وب را امنیت ببخشد. اگر در بازدید از وب سایتی مشاهده شد که فاقد گواهی SSL است و کاربر از مرورگر کروم استفاده می کند، هشدار ناامن وب سایت را دریافت خواهد کرد. به طور کلی در صورتی که کاربر بخواهد از سایت هک شده ای بازدید کند، اکثر مرورگرها این اخطار و هشدار را ارائه خواهند داد.
دقت کنید که این هشدار یا اخطار به این مفهوم نیست که افراد پشت این وب سایت ها غیر قابل اعتماد هستند؛ بلکه ممکن است سایت آن ها هک شده یا تغییر پیدا کرده است.
به این ترتیب هنگام جستجوی مطلبی در موتور جستجو گوگل هشدارهایی را در کنار برخی پیوندها مشاهده کردید مانند « این سایت احتمال دارد هک شود» « بازدید از این سایت مضر است» هر چند این هشدارها صد در صد دقیق نیستند ولی بهتر است آن را جدی گرفته و از سایت مورد نظر خارج شوید.
از این رو برای یک وبلاگ ساده «ناامنی» قابل قبول می باشد. سعی کنید فقط در وب سایت های با امنیت بالا کامنت بگذارید و ایمیل وارد کنید. هر چند اگر وب سایتی از شما اطلاعات شخصی یا اطلاعات حساس را مطالبه کرد نباید، اطمینان نمود.
۱۲. از گواهی امنیتی SSL روی سایت استفاده شود.
استفاده از گواهی امنیتی SSL روی سایت علاوه بر موارد امنیتی، در نتایج سئو و جلب اعتماد کاربران اثرات بسیار خوبی خواهد داشت. این گواهی روی سایت، اطلاعات ورودی و خروجی را با الگوریتم بسیار پیچیده ای رمزنگاری نموده و از شنود یا به سرقت رفتن آن ها ممانعت می کند. این موضوع سبب می شود در بیشتر موارد و حتی در صورت استفاده کاربر یا مدیر سایت از اینترنت ناامن، مشکلی به وجود نیاید. در حقیقت اگر در این شرایط اطلاعات تحت شنود باشد، قابل بهره برداری نخواهد بود و شنود کننده با بخشی از اطلاعات رمزنگاری شده مواجه می شود.
در پایان امیدواریم با روش های ذکر شده برای بررسی امنیت یک وب سایت بتوانید، با اطمینان خاطر بیشتری از سایت ها بازدید داشته باشید و از همراهی شما با این مطلب کمال تشکر را داریم. ضمنا در صورت تمایل می توانید برای دانستن ساده ترین روش خرید گواهی SSL وبسایت برای وب سایت و تفاوت وبسایت و وبلاگ روی لینک ها کلیک کنید.
منبع : آرگا